客戶端表單數據處理與服務實踐
1. 客戶端提交表單數據的方式
在Web應用中,客戶端通常通過HTML表單或JavaScript(如Fetch API、Axios)提交數據。常見提交方式包括:
- application/x-www-form-urlencoded:傳統的表單提交,數據以鍵值對形式編碼。
- multipart/form-data:用于文件上傳,每個字段作為單獨部分。
- application/json:現代前后端分離架構中常用,數據以JSON格式傳輸。
2. 數據接收與初步驗證
服務器端接收到請求后,首先需要解析請求體。以Node.js + Express為例,可使用express.json()和express.urlencoded()中間件解析JSON和URL編碼數據。對于文件上傳,可使用multer中間件。
解析后應立即進行數據驗證,確保數據符合預期格式、類型和約束。例如,檢查必填字段、電子郵件格式、密碼強度等。可以使用驗證庫如Joi、Yup或express-validator。
3. 數據處理服務實踐案例
假設我們有一個用戶注冊功能,客戶端提交JSON數據:`json
{
"username": "john_doe",
"email": "[email protected]",
"password": "SecurePass123"
}`
我們需要通過一個數據處理服務(如數據處理微服務)來統一處理。以下是簡化的實現步驟:
3.1 定義數據處理服務
使用Node.js + Express構建一個數據處理服務,提供RESTful API端點/api/process,接收表單數據,進行驗證、清洗、轉換和存儲。
`javascript
const express = require('express');
const Joi = require('joi');
const app = express();
app.use(express.json());
// 定義驗證模式
const schema = Joi.object({
username: Joi.string().alphanum().min(3).max(30).required(),
email: Joi.string().email().required(),
password: Joi.string().min(8).required()
});
// 數據處理端點
app.post('/api/process', async (req, res) => {
try {
// 1. 驗證數據
const value = await schema.validateAsync(req.body);
// 2. 數據清洗與轉換(示例:去除用戶名首尾空格)
value.username = value.username.trim();
// 3. 密碼加密(實際使用bcrypt)
value.password = hashed_${value.password};
// 4. 存儲到數據庫(示例:模擬存儲)
// await User.create(value);
console.log('Processed data:', value);
// 5. 返回成功響應
res.status(200).json({ success: true, message: 'Data processed successfully' });
} catch (error) {
// 處理驗證錯誤或其他異常
res.status(400).json({ success: false, message: error.message });
}
});
const PORT = 3000;
app.listen(PORT, () => console.log(Data processing service running on port ${PORT}));`
3.2 客戶端提交數據
客戶端通過Fetch API提交數據:
`javascript
const data = {
username: 'john_doe',
email: '[email protected]',
password: 'SecurePass123'
};
fetch('http://localhost:3000/api/process', {
method: 'POST',
headers: {
'Content-Type': 'application/json'
},
body: JSON.stringify(data)
})
.then(response => response.json())
.then(result => console.log(result))
.catch(error => console.error('Error:', error));`
3.3 數據處理流程詳解
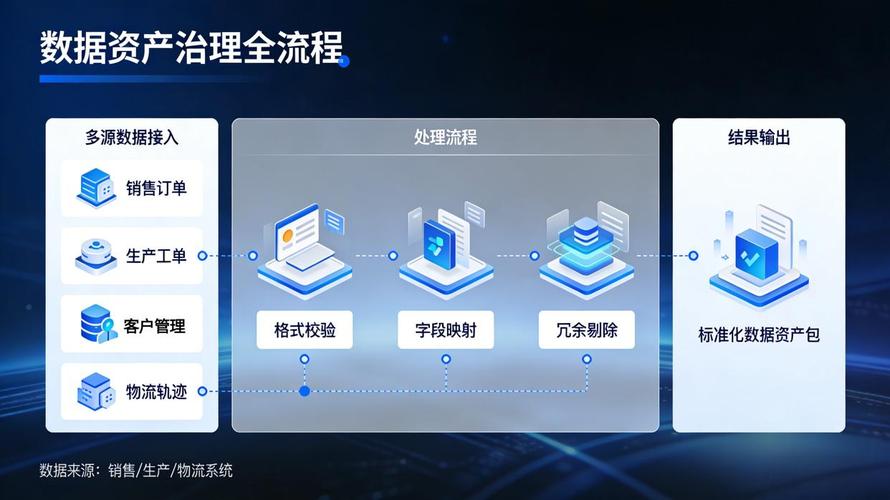
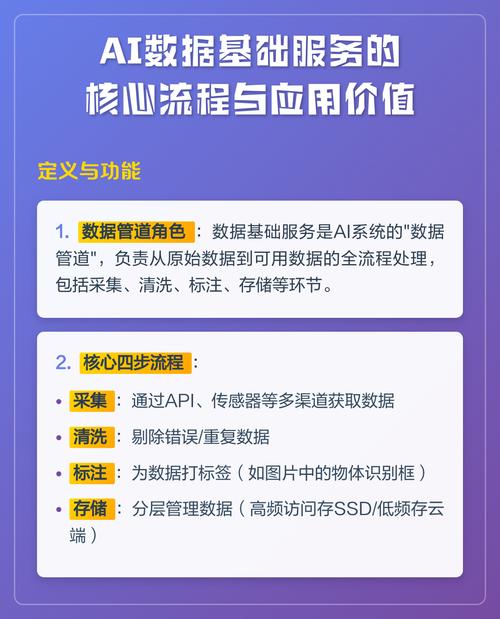
數據處理服務在接收到請求后,依次執行以下步驟:
- 解析請求體:express.json()中間件將JSON字符串轉換為JavaScript對象。
- 數據驗證:Joi驗證數據格式,如不滿足則拋出錯誤。
- 數據清洗:去除多余空格、轉義特殊字符等。
- 數據轉換:如將密碼加密、日期格式化、類型轉換。
- 業務邏輯:根據需求執行特定操作,如存儲到數據庫、發送郵件等。
- 響應返回:返回JSON格式的結果,包含成功狀態或錯誤信息。
4. 最佳實踐建議
- 始終在服務器端驗證數據:客戶端驗證僅供用戶體驗,不能替代服務器驗證。
- 使用HTTPS:保護數據傳輸安全。
- 防范常見攻擊:如SQL注入、XSS、CSRF。使用參數化查詢、輸出編碼、CSRF令牌。
- 錯誤處理:提供有意義的錯誤信息,但避免泄露敏感信息。
- 日志記錄:記錄重要操作和錯誤,便于排查問題。
- 限流與防刷:對API實施限流,防止惡意提交。
通過以上實踐,可以構建一個安全、可靠的客戶端表單數據處理流程。通過獨立的數據處理服務,還能實現關注點分離,提高可維護性和擴展性。
如若轉載,請注明出處:http://www.mfws123.cn/product/42.html
更新時間:2026-10-07 21:46:37